 Dribbble


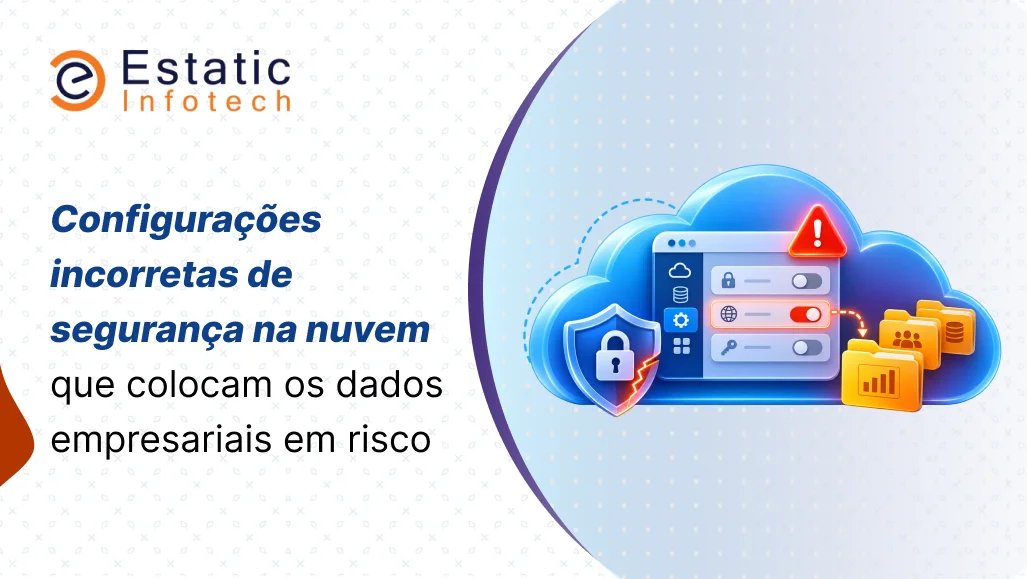
Muitos vazamentos de dados começam com um funcionário cansado cometendo um erro grave. Um engenheiro júnior tenta corrigir o link quebrado de uma imagem em um servidor de homologação. Frustrado com erros de permissão, ele altera uma opção no console da AWS para tornar público todo o bucket S3 e vai para casa passar o fim de semana. Três dias depois, um pesquisador de segurança envia um e-mail ao CEO da empresa: dois milhões de perfis de clientes, sem criptografia, estão expostos na internet.
Quando você migra sua empresa para a nuvem, os provedores cuidam da segurança física do hardware. Amazon e Microsoft protegem os prédios e os equipamentos dos data centers. Já a configuração do software é responsabilidade da sua empresa. Se você precisa de ajuda especializada para proteger um ambiente de implantação desorganizado, contar com um parceiro profissional de integração em nuvem ajuda a evitar esses erros graves antes que cheguem à produção.
Vamos entender exatamente como ambientes em nuvem podem expor dados corporativos. Abordaremos os erros específicos de configuração que colocam empresas em risco e as plataformas de software necessárias para preveni-los.
A armadilha da responsabilidade compartilhada
Fundadores de empresas frequentemente interpretam de forma equivocada a responsabilidade pela segurança na nuvem. Contratam hospedagem na AWS e presumem que uma proteção corporativa automática manterá seus bancos de dados seguros. Essa falsa sensação de segurança pode resultar em processos judiciais.
Sua empresa é responsável pelas políticas de identidade, pelas portas de rede e pelas chaves de criptografia dos dados. Se o desenvolvedor principal deixar a porta 22 aberta para toda a internet apenas para acessar um servidor via SSH de uma cafeteria, você estará expondo a infraestrutura a ataques. Botnets automatizadas vasculham todo o espaço de endereços IPv4 a cada poucas horas em busca de portas abertas. Elas podem encontrar seu servidor exposto rapidamente.
Os provedores de nuvem oferecem as ferramentas necessárias para construir uma infraestrutura altamente protegida, mas também permitem configurações perigosas. Se você configurar um grupo de segurança para aceitar tráfego de 0.0.0.0/0, estará dizendo ao firewall para permitir que qualquer pessoa na internet tente se comunicar com seu banco de dados. Invasores utilizam scripts automatizados para procurar exatamente esse tipo de configuração.
O desastre dos buckets de armazenamento públicos
Buckets de armazenamento expostos podem causar enormes prejuízos à reputação de uma empresa.
Tanto os buckets do Amazon S3 quanto os contêineres do Azure Blob Storage são privados por padrão. Alguns desenvolvedores alteram manualmente essas configurações para acesso público porque têm dificuldades para definir corretamente as políticas de permissão. Querem apenas que a aplicação web carregue um arquivo de logotipo. Clicam em “Tornar público” e planejam restringir o acesso depois. Mas acabam nunca fazendo isso.
As revisões manuais de código não conseguem identificar todas as alterações nas permissões de armazenamento. É necessário utilizar ferramentas de detecção de configurações incorretas de segurança na nuvem.
Você precisa de verificações automatizadas que analisem os arquivos de infraestrutura como código (IaC). Se um script Terraform tentar implantar um contêiner de armazenamento com acesso público de leitura, o pipeline de implantação deve rejeitar o código imediatamente. Também é importante aplicar configurações como o AWS Block Public Access no nível da conta. Essa proteção impede que desenvolvedores tornem um bucket público, mesmo quando possuem permissões administrativas.
Quando o gerenciamento de identidades e acessos sai do controle
A identidade se tornou o novo perímetro de segurança. Firewalls oferecem pouca proteção quando desenvolvedores possuem acesso administrativo irrestrito a todos os recursos da conta na nuvem.
Equipes de engenharia frequentemente concedem permissões genéricas para economizar tempo. Um cientista de dados precisa ler apenas uma tabela do DynamoDB. O gerente de TI, para evitar o trabalho de escrever uma política IAM restrita, simplesmente atribui a permissão AdministratorAccess ao perfil do usuário. Dois anos depois, esse cientista de dados clica em um link de phishing recebido por e-mail. O invasor rouba as chaves de acesso da AWS e consegue até excluir backups de produção, porque as credenciais permitem essa operação.
A escalada de privilégios é outro grande ponto cego. Considere a permissão iam:PassRole na AWS. Se uma conta de desenvolvedor possuir essa permissão em combinação com outras permissões necessárias, poderá associar uma função administrativa a uma instância EC2, acessar a máquina virtual e ampliar seu controle sobre a conta AWS.
Essas estruturas de identidade ficam ainda mais complexas durante grandes mudanças de infraestrutura. Nosso guia técnico sobre migração da AWS para o Azure explica como o mapeamento de funções do AWS IAM para o controle de acesso baseado em funções do Azure (RBAC) exige muita precisão. Erros nesse processo podem acabar expondo sub-redes corporativas internas ao acesso público.
Como avaliar softwares de detecção de configurações incorretas na nuvem
Não é viável monitorar manualmente todas as mudanças de configuração de um ambiente em nuvem.
Quando uma empresa opera 500 máquinas virtuais, 80 bancos de dados e 300 funções serverless, a supervisão exclusivamente humana se torna praticamente impossível. É necessário adotar um software que audite continuamente o ambiente.
Um software básico de detecção de configurações incorretas na nuvem pode analisar o ambiente de produção uma vez por dia. Se encontrar um bucket público, envia um alerta para um canal no Slack. Porém, essa abordagem é lenta demais para as ameaças atuais.
Se um engenheiro implantar uma regra insegura de banco de dados às 9h e a ferramenta só executar a próxima verificação à meia-noite, os invasores terão quinze horas para explorar a falha. Você precisa de ferramentas que antecipem as verificações de segurança no ciclo de desenvolvimento, prática conhecida como shift left. O software deve analisar os próprios arquivos CloudFormation ou Terraform no ambiente do desenvolvedor, antes mesmo da aprovação do pull request.
Comparação das melhores ferramentas de gerenciamento de configurações incorretas na nuvem
Não compre a primeira plataforma corporativa de segurança que aparecer em uma pesquisa no Google.
Ao fazer uma comparação de ferramentas para identificar configurações incorretas na nuvem, avalie cuidadosamente o volume de alertas desnecessários. Uma solução que gera 4.000 e-mails diários com avisos de baixa prioridade acaba perdendo a utilidade. Seus engenheiros simplesmente criarão um filtro na caixa de entrada para apagar as notificações automaticamente.
O ideal é uma plataforma que priorize os riscos operacionais críticos. A ausência de uma tag de faturamento em uma instância EC2 é um aviso de baixa prioridade. Já um banco de dados publicamente acessível contendo senhas sem criptografia deve disparar um alerta urgente, mesmo às três da manhã.
Você também deve verificar o suporte a múltiplos provedores de nuvem. Uma boa plataforma de gerenciamento de configurações incorretas na nuvem monitora AWS, Azure e Google Cloud simultaneamente em um painel centralizado. Seus analistas de segurança não deveriam precisar acessar três portais diferentes apenas para conferir regras de firewall.
Gerenciamento da postura de segurança e auditorias de conformidade
No setor de segurança, essa categoria de software é conhecida como CSPM (Cloud Security Posture Management).
O uso de ferramentas de gerenciamento da postura de segurança na nuvem para detectar configurações incorretas oferece à equipe um painel visual unificado. Ele mostra quais servidores não usam criptografia, quais bancos de dados aceitam conexões públicas e quais contas de funcionários não possuem autenticação multifator.
Essas plataformas comparam a configuração atual da nuvem com estruturas de conformidade como HIPAA, SOC 2 e PCI DSS. Se um auditor solicitar evidências de que os dados estão criptografados em repouso, a ferramenta CSPM pode gerar rapidamente um relatório de conformidade. Quando integrada ao pipeline de implantação, também pode ajudar a bloquear uma versão que viole requisitos de segurança.
Credenciais inseridas no código e exposição de arquivos de estado
Desenvolvedores às vezes recorrem a atalhos extremamente arriscados. Já vi engenheiros muito competentes colarem senhas de bancos de dados diretamente em arquivos de configuração e enviarem esses arquivos ao GitHub. Eles presumem que um repositório privado é totalmente seguro.
Então, um fornecedor terceirizado recebe acesso ao repositório. Ou um funcionário insatisfeito baixa o código-fonte pouco antes de deixar a empresa. De repente, as senhas dos bancos de dados de produção estão completamente comprometidas.
A verificação automatizada de segredos deve ser executada em cada commit. Se o scanner detectar uma sequência semelhante a uma chave secreta da AWS, ele deve bloquear o envio. É fundamental exigir que os desenvolvedores utilizem serviços como Azure Key Vault ou AWS Secrets Manager.
Os arquivos de estado do Terraform representam outra vulnerabilidade importante. O Terraform registra informações sobre a infraestrutura em um arquivo JSON, que pode conter senhas e chaves de API em texto simples. Se o arquivo de estado for armazenado em um bucket S3 sem proteção adequada, qualquer pessoa com permissão de leitura poderá acessar informações sensíveis da infraestrutura. Por isso, é necessário criptografar o armazenamento e limitar o acesso com políticas IAM rigorosas.
Os perigos do serviço de metadados na nuvem
Cada instância EC2 da AWS dispõe de um serviço de metadados acessível por um endereço IP específico de dentro da máquina virtual.
Se sua aplicação apresentar uma vulnerabilidade conhecida como Server-Side Request Forgery (SSRF), um invasor poderá induzir o servidor web a consultar esse serviço de metadados. Dependendo das condições, a resposta poderá expor credenciais IAM temporárias associadas à instância. O invasor poderá então utilizá-las para tentar acessar outros recursos da conta AWS. Esse tipo de vulnerabilidade esteve envolvido em um dos maiores vazamentos de dados bancários da história dos Estados Unidos.
Uma medida importante para reduzir esse risco é exigir o IMDSv2, que utiliza tokens de sessão e oferece proteções adicionais contra determinados ataques SSRF. Muitas empresas deixam de habilitá-lo por não compreenderem seus benefícios. O código de infraestrutura deve impedir a implantação de instâncias EC2 que ainda permitam o IMDSv1.
Como modernizar softwares legados com segurança
Softwares antigos carregam riscos de segurança significativos quando são migrados para a nuvem.
Ao realizar a migração de aplicações Windows legadas para .NET, é necessário repensar todo o modelo de segurança. Uma aplicação desktop antiga pode presumir que a rede corporativa interna é totalmente confiável e se comunicar com o banco de dados por uma conexão sem criptografia.
Quando essa lógica de aplicação é transferida para um ambiente moderno do Azure, a rede não pode mais ser considerada confiável por padrão. É necessário exigir criptografia TLS 1.3 nas conexões internas pertinentes, definir limites rigorosos de rede virtual para evitar exposição acidental à internet e isolar os servidores de aplicação dos servidores de banco de dados com Network Security Groups (NSGs) restritivos.
No Azure, as regras de NSG seguem um sistema de prioridades: uma regra com prioridade 100 é avaliada antes de outra com prioridade 200. Se um desenvolvedor júnior criar uma regra de prioridade 100 permitindo todo o tráfego de entrada, as regras mais restritivas de prioridade inferior poderão deixar de ser aplicadas a esse tráfego. Scanners automatizados ajudam a identificar rapidamente esses conflitos.
Aplicativos móveis como vetores de ataque
Seu aplicativo móvel pode se tornar uma grande porta de entrada para recursos e dados armazenados na nuvem.
Vemos empresas discutindo durante semanas sobre Flutter versus React Native. Elas se concentram nas animações da interface e ignoram completamente a camada de segurança das APIs no back-end.
Se seu aplicativo móvel se comunicar com um AWS API Gateway sem limites adequados de requisições e sem validação de tokens JWT, um invasor poderá ignorar o aplicativo e acessar a API diretamente. Basta criar um script Python para enviar requisições à API na nuvem. Se o back-end estiver configurado incorretamente, o invasor poderá baixar todo o banco de dados de usuários em poucos minutos. O gateway da API deve contar com um Web Application Firewall (WAF) para bloquear requisições maliciosas antes que elas cheguem às funções Lambda.
Como contratar profissionais com as competências certas em arquitetura
Não é possível eliminar vulnerabilidades na nuvem apenas comprando softwares corporativos.
Plataformas de segurança são extremamente complexas. Se você adquirir uma grande ferramenta CSPM e entregá-la a um técnico de TI inexperiente, ele poderá se perder entre tantas opções de configuração e desativar regras de segurança importantes apenas para diminuir a quantidade de alertas.
Você precisa de alguém que conheça profundamente a infraestrutura como código. Ao contratar um engenheiro AWS DevOps, está investindo na disciplina de arquitetura necessária para proteger um ambiente de produção. Um profissional DevOps sênior estabelece controles rigorosos e escreve código que impede outros desenvolvedores de introduzir configurações perigosas.
Esses profissionais implementam modelos de acesso baseados no princípio do menor privilégio. Eles exigem tags obrigatórias em todos os recursos da nuvem para identificar seus responsáveis e constroem pipelines de integração contínua que executam automaticamente verificações de segurança.
Como construir uma cultura de segurança da infraestrutura
A segurança representa um custo operacional significativo. Ela pode desacelerar a entrega de funcionalidades e frustrar gerentes de produto que só querem publicar código rapidamente.
Mesmo assim, esse investimento é necessário.
A alternativa é ter de explicar ao conselho de administração por que um único bucket de armazenamento configurado incorretamente prejudicou a reputação da empresa da noite para o dia. É preciso criar uma cultura em que revisões de segurança sejam obrigatórias e os engenheiros tenham de justificar cada porta aberta e cada função administrativa do IAM.
Trabalhar com uma empresa experiente em desenvolvimento de software reduz as incertezas da arquitetura em nuvem. Um parceiro especializado oferece modelos de segurança pré-configurados, conhece as configurações padrão mais arriscadas da AWS e do Azure e projeta a infraestrutura de forma preventiva desde o primeiro dia. Não espere por um vazamento para descobrir que seus arquivos de configuração estão fora de controle. Proteja seu ambiente em nuvem hoje mesmo.